مع استمرار تطور لوائح الاتحاد الأوروبي، يواجه مسؤولو المعلومات التنفيذيون (CIOs) مهمة هائلة تتمثل في توجيه مؤسساتهم عبر أطر معقدة تحكم الأمن والخصوصية والاستدامة والاستخدام الأخلاقي للتكنولوجيا. إن اللوائح الجديدة مثل توجيه NIS2، وتوجيه الإبلاغ عن الاستدامة للشركات (CSRD)، وقانون الذكاء الاصطناعي، إلى جانب المعايير الراسخة مثل GDPR وDORA (Digital Operational Resilience Act) المرتقب، تطرح تحديات وفرصًا في آن واحد. بالإضافة إلى ذلك، فإن التركيز المتزايد على عمليات تكنولوجيا المعلومات المستدامة—سواء في مراكز البيانات أو بيئات السحابة أو الإعدادات الهجينة—يتطلب من CIOs اعتماد استراتيجيات أكثر مرونة ووعيًا بيئيًا.
تفكك هذه المقالة هذه اللوائح الحاسمة، وتزوّد CIOs بخارطة طريق لضمان الامتثال مع تحصين مؤسساتهم للمستقبل.
1. CSRD: دفع استدامة الشركات
من المقرر أن يُحدث توجيه الإبلاغ عن الاستدامة للشركات (CSRD) تحولًا جذريًا في كيفية إبلاغ الشركات عن أدائها البيئي والاجتماعي والحوكمة (ESG). مع CSRD، تصبح تقارير الاستدامة بنفس أهمية التقارير المالية، وسيلعب CIOs دورًا رئيسيًا في ضمان جمع البيانات والإبلاغ عنها بدقة وفي الوقت المناسب وبشفافية.
خطوات رئيسية لـ CIOs:
-
تطبيق مقاييس الاستدامة: ينبغي على CIOs دمج أدوات تراقب الأثر البيئي لعمليات تكنولوجيا المعلومات، بما في ذلك استهلاك الطاقة والانبعاثات الكربونية والنفايات الإلكترونية.
-
أطر إعداد التقارير عن البيانات: الاستفادة من الأتمتة وأدوات الذكاء الاصطناعي لتبسيط تقارير الاستدامة، بما يضمن الامتثال لمتطلبات CSRD.
-
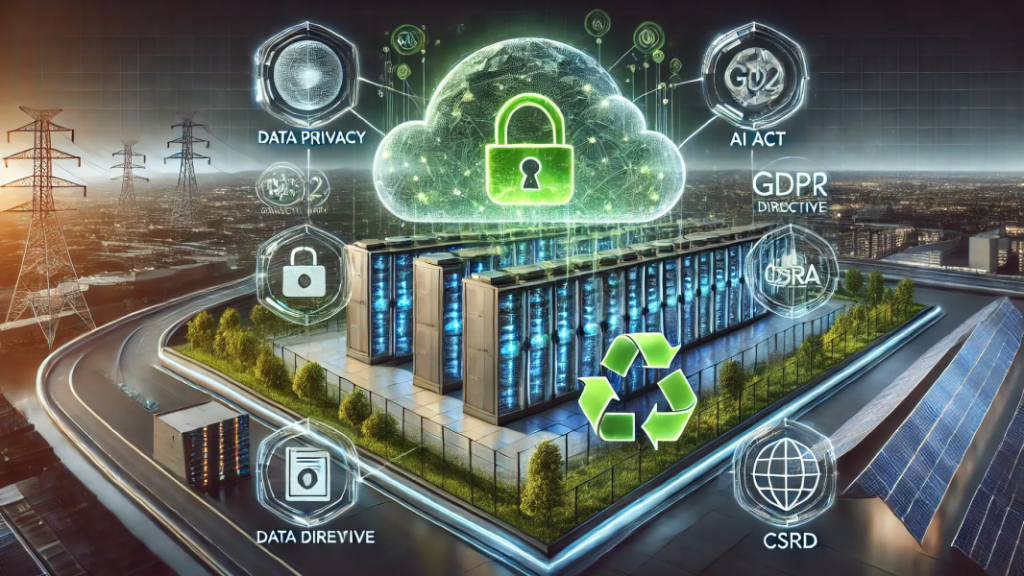
عمليات تكنولوجيا المعلومات المستدامة: الانتقال نحو عتاد أكثر كفاءة في استهلاك الطاقة، واستخدام مراكز بيانات خضراء، وموارد سحابية مُحسّنة. ويمكن لمراكز البيانات الهجينة ذات مصادر الطاقة المتجددة أن تتماشى مع أهداف الاستدامة.
2. NIS2: تعزيز مرونة الأمن السيبراني
يقوم توجيه NIS2 بتحديث وتعزيز توجيه أنظمة الشبكات والمعلومات (NIS) الأصلي، مع التأكيد على تدابير أمن سيبراني قوية للبنية التحتية الحرجة والخدمات الأساسية. ويتطلب التوجيه تركيزًا أقوى على إدارة المخاطر وأمن سلسلة التوريد والاستجابة للحوادث.
أولويات رئيسية لـ CIOs:
-
بنية تحتية قوية للأمن السيبراني: تعزيز الدفاعات عبر معماريات انعدام الثقة (zero-trust)، والمراقبة المستمرة، والتشفير، والكشف المتقدم عن التهديدات.
-
خطط الاستجابة للحوادث: تنفيذ آليات مرنة لاكتشاف الحوادث والاستجابة لها، بما يضمن الإبلاغ عن الهجمات السيبرانية خلال فترة 24 ساعة الإلزامية.
-
أمن سلسلة التوريد: تدقيق موردي الطرف الثالث والشركاء من حيث الامتثال، بما يضمن أمنًا شاملًا من طرف إلى طرف ضمن سلسلة التوريد.
3. GDPR: خصوصية البيانات والحوكمة ما تزال أولوية
على الرغم من أن GDPR ساري منذ عدة سنوات، فإن أهميته لم تتراجع. تظل خصوصية البيانات وإدارة الموافقات والتعامل الآمن مع البيانات الشخصية مسؤوليات محورية لـ CIOs. ويعرّض عدم الامتثال المؤسسة لغرامات كبيرة وأضرار بالسمعة.
إجراءات لـ CIOs:
-
تعزيز حوكمة البيانات: ضمان امتثال جمع البيانات الشخصية وتخزينها ومعالجتها لمبادئ حماية البيانات في GDPR.
-
تقليل البيانات وإخفاء الهوية: الاستمرار في فرض استراتيجيات تقليل البيانات واستخدام إخفاء الهوية المستعار أو إخفاء الهوية لحماية البيانات.
-
الإبلاغ عن الحوادث: الاستعداد للإخطار السريع عن خروقات البيانات، وفق متطلب GDPR للإبلاغ عن الخروقات خلال 72 ساعة.
4. قانون الذكاء الاصطناعي في الاتحاد الأوروبي: تبنٍ أخلاقي وآمن للذكاء الاصطناعي
يقدم EU AI Act إطارًا تنظيميًا جديدًا للذكاء الاصطناعي، مع التركيز على التصنيف القائم على المخاطر ومتطلبات صارمة لأنظمة الذكاء الاصطناعي عالية المخاطر. بالنسبة لـ CIOs، يتمثل التحدي في ضمان الامتثال مع مواصلة الاستفادة من فوائد الذكاء الاصطناعي.
خطوات الامتثال:
-
تصنيف مخاطر أنظمة الذكاء الاصطناعي: يجب على CIOs تصنيف تطبيقات الذكاء الاصطناعي وضمان أن الأنظمة عالية المخاطر تفي بمعايير صارمة للشفافية والإنصاف والرقابة.
-
إطار حوكمة الذكاء الاصطناعي: إنشاء مجلس داخلي لحوكمة الذكاء الاصطناعي للإشراف على الاستخدام الأخلاقي للذكاء الاصطناعي، وضمان الشفافية، وتوثيق الخوارزميات وبيانات التدريب والقرارات.
-
الرقابة البشرية: إدراج آليات الإنسان ضمن الحلقة (human-in-the-loop) للذكاء الاصطناعي عالي المخاطر، بما يضمن المساءلة ويقلل التحيز في أنظمة صنع القرار.
5. DORA: ضمان المرونة التشغيلية
من خلال Digital Operational Resilience Act (DORA)، يهدف الاتحاد الأوروبي إلى ضمان قدرة المؤسسات المالية ومزودي تكنولوجيا المعلومات والاتصالات (ICT) على تحمّل جميع أنواع اضطرابات تكنولوجيا المعلومات والحوادث السيبرانية والإخفاقات التشغيلية والاستجابة لها والتعافي منها. سيكون تركيز DORA على المرونة بالغ الأهمية لـ CIOs، ولا سيما لأولئك العاملين في القطاعات التي تشمل خدمات مالية حرجة.
استراتيجيات المرونة لـ CIOs:
-
تخطيط استمرارية تكنولوجيا المعلومات: تطوير خطط قوية للتعافي من الكوارث واستمرارية الأعمال لضمان قدرة المؤسسة على التعافي بسرعة من الاضطرابات.
-
اختبارات الضغط والمراقبة: تنفيذ اختبارات ضغط منتظمة لأنظمة تكنولوجيا المعلومات لتقييم قدرتها على تحمّل الهجمات السيبرانية وغيرها من الاضطرابات التشغيلية.
-
إدارة مخاطر الطرف الثالث: العمل عن كثب مع موردي الطرف الثالث لضمان امتثالهم لمعايير المرونة التشغيلية في DORA.
6. عمليات تكنولوجيا المعلومات المستدامة: مراكز بيانات خضراء واعتماد السحابة
يمتد الدفع نحو الاستدامة إلى ما هو أبعد من الامتثال لـ CSRD. يتعين على CIOs الآن ضمان أن عمليات تكنولوجيا المعلومات—بما في ذلك مراكز البيانات وبيئات السحابة—فعّالة في استهلاك الطاقة وصديقة للبيئة.
ممارسات تكنولوجيا المعلومات المستدامة:
-
مراكز البيانات الخضراء: التحول نحو مراكز بيانات موفّرة للطاقة تستخدم الطاقة المتجددة ولديها أنظمة تبريد مُحسّنة.
-
تحسين السحابة: اعتماد تقنيات سحابية أصلية تقلل البصمة الكربونية عبر التوسع التلقائي، والحوسبة دون خوادم (serverless computing)، وإدارة الموارد بكفاءة.
-
إدارة النفايات الإلكترونية: تطوير استراتيجيات لتقليل النفايات الإلكترونية، بما في ذلك إعادة تدوير الأجهزة وتعزيز مبادئ الاقتصاد الدائري ضمن بنية تكنولوجيا المعلومات.
7. مستقبل حوكمة البيانات والامتثال
مع تطور لوائح حوكمة البيانات، سيحتاج CIOs أيضًا إلى مراقبة المتطلبات الجديدة المتعلقة بمشاركة البيانات وسيادة البيانات والخدمات الرقمية. إن الاستخدام المتزايد لبيئات السحابة والبيئات الهجينة يتطلب نهجًا دقيقًا لحماية البيانات، بما يضمن الامتثال والمرونة معًا.
أفضل ممارسات حوكمة البيانات:
-
سيادة البيانات: ضمان امتثال سياسات توطين البيانات لقواعد نقل البيانات عبر الحدود بموجب GDPR وغيرها من اللوائح المحلية.
-
أدوات الامتثال المؤتمتة: الاستفادة من أدوات حوكمة البيانات المدفوعة بالذكاء الاصطناعي التي يمكنها أتمتة فحوصات الامتثال وعمليات التدقيق، بما يقلل العبء اليدوي.
-
تحصين عمليات تكنولوجيا المعلومات للمستقبل: تصميم أنظمة تكنولوجيا المعلومات بحيث تكون مرنة وقابلة للتوسع لتلبية التغييرات التنظيمية المستقبلية والطلبات المتزايدة على المرونة والاستدامة.
الخلاصة: الدور الاستراتيجي لـ CIO
إن التنقل عبر شبكة اللوائح—من CSRD وNIS2 وGDPR وAI Act إلى DORA ومعايير الاستدامة—يتطلب استراتيجية استباقية ومنسقة جيدًا. بالنسبة لـ CIOs، تكمن الفرصة في تحويل التحديات التنظيمية إلى مزايا تنافسية. ومن خلال دمج الاستدامة في عمليات تكنولوجيا المعلومات، وتعزيز مرونة الأمن السيبراني، واعتماد ممارسات ذكاء اصطناعي أخلاقية، لا يمكن للمؤسسات ضمان الامتثال فحسب، بل أيضًا بناء أعمال جاهزة للمستقبل ومرنة ومسؤولة.
قراءات وموارد إضافية
لمن يرغبون في التعمق أكثر في هذه اللوائح والتعرف على ممارسات تكنولوجيا المعلومات المستدامة، إليكم بعض الموارد المفيدة التي تقدم شروحات سهلة الفهم وأمثلة وإرشادات عملية:
-
عمليات تكنولوجيا المعلومات المستدامة: تعرّف على المزيد حول كيفية جعل بنية تكنولوجيا المعلومات لديك أكثر صداقة للبيئة. اعثر على أدلة وأمثلة ودراسات حالة حول ممارسات تكنولوجيا المعلومات الخضراء. Sustainable IT Solutions – SustainableIT.org
-
توجيه NIS2: شرح مفصل لتوجيه الاتحاد الأوروبي المُحدّث للأمن السيبراني، NIS2، الذي يركز على تحسين أمن ومرونة البنية التحتية الحرجة والخدمات الأساسية. NIS2 Directive – European Commission
-
GDPR: افهم المبادئ الأساسية لخصوصية البيانات بموجب GDPR، وكيف يؤثر على مؤسستك، والخطوات العملية لضمان الامتثال. GDPR Guidelines and Examples
-
AI Act: عرض مبسط لقانون AI Act، إطار الاتحاد الأوروبي لتنظيم الذكاء الاصطناعي، مع دراسات حالة وأسئلة شائعة. EU AI Act Overview
-
توجيه الإبلاغ عن الاستدامة للشركات (CSRD): تعرّف على متطلبات الإبلاغ الجديدة عن الاستدامة وكيف يُتوقع من الشركات الإبلاغ عن التأثيرات البيئية والاجتماعية. CSRD Guidelines – European Commission
-
Digital Operational Resilience Act (DORA): اكتشف كيف يعزز DORA المرونة التشغيلية للخدمات المالية والقطاعات الأخرى، مع أمثلة حول الاستعداد لاضطرابات تكنولوجيا المعلومات. DORA Overview – EIOPA
-
كفاءة الطاقة في مراكز البيانات في الاتحاد الأوروبي: تعرّف على معايير كفاءة الطاقة في الاتحاد الأوروبي وكيف يمكن لمراكز البيانات تقليل بصمتها الكربونية واستهلاكها للطاقة. EU Code of Conduct for Energy Efficiency in Data Centres
Markku Arvekari
خبير التحول الرقمي