Introducción: Comprender el panorama de amenazas cibernéticas
En el mundo interconectado de hoy, la ciberseguridad no es solo una palabra de moda, sino una necesidad fundamental para empresas de todos los tamaños. A medida que la tecnología avanza, también lo hacen las tácticas de los ciberdelincuentes, lo que hace esencial que las empresas comprendan y se preparen para las diversas formas de ataques digitales. Desde el phishing y el malware hasta el ransomware y las amenazas persistentes avanzadas, el abanico de tácticas utilizadas para comprometer los datos empresariales es amplio y evoluciona continuamente. Incluso las pequeñas empresas, que pueden creer que no tienen nada que valga la pena robar, suelen ser objetivos, ya que los atacantes pueden utilizar sus redes como puertas de entrada a corporaciones más grandes o por el mero volumen de ataques que pueden automatizar.
Construir un sistema de defensa multicapa
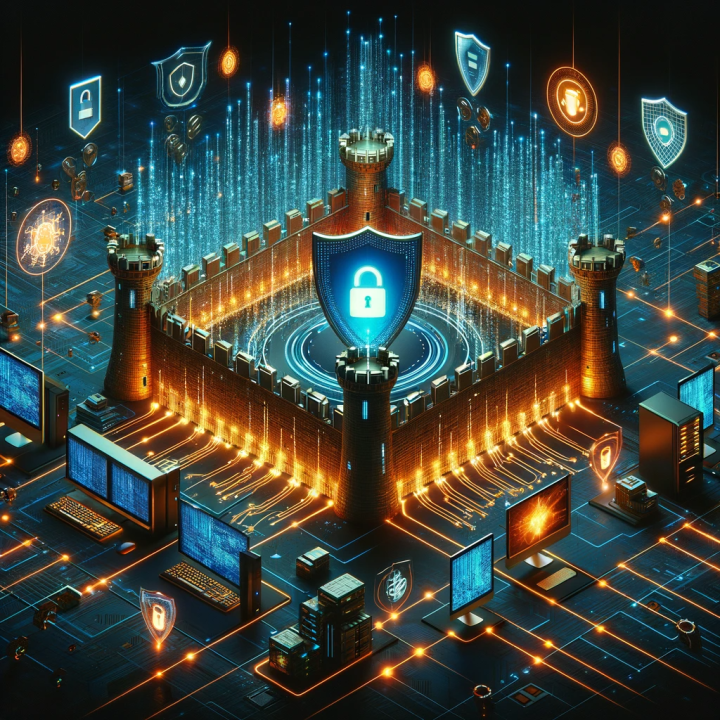
Una estrategia de ciberseguridad sólida implica múltiples capas de protección distribuidas entre los ordenadores, redes, programas o datos que se pretende mantener a salvo. Las contraseñas seguras son solo el punto de partida. En la era de los ataques sofisticados, depender únicamente de las contraseñas es parecido a asegurar una bóveda con un simple pestillo. En su lugar, las empresas deben implementar la autenticación multifactor, desplegar soluciones antivirus y antimalware en varios puntos de su red y garantizar el cifrado de extremo a extremo de los datos sensibles.
Además, diseñar sistemas y arquitecturas con el principio de mínimo privilegio puede minimizar el daño potencial de cualquier punto único de compromiso. Las copias de seguridad periódicas y un plan de continuidad del negocio bien concebido constituyen la última línea de defensa, garantizando que la empresa pueda recuperarse rápidamente incluso si se vulneran las defensas principales.
El factor humano: capacitar a los empleados como defensores cibernéticos
Se debe capacitar a los empleados para que actúen como defensores cibernéticos de la empresa. Las sesiones de formación periódicas pueden educar al personal sobre la importancia de la ciberseguridad, enseñándoles a reconocer y responder a las amenazas de manera eficaz. Las auditorías de seguridad y la monitorización deben ser rutinarias, ayudando a detectar y abordar vulnerabilidades. Una plantilla vigilante, junto con una cultura que prioriza la seguridad, puede reforzar significativamente las defensas cibernéticas de una organización.
Medidas proactivas: La búsqueda continua de la ciberseguridad con integración de IA
La ciberseguridad proactiva no es una configuración única, sino un esfuerzo continuo. Requiere mantener los protocolos de seguridad actualizados, realizar evaluaciones de riesgos frecuentes y adelantarse a las nuevas amenazas. La integración de IA en las estrategias de ciberseguridad supone un cambio de juego, ya que ofrece la capacidad de analizar patrones de datos, detectar anomalías y predecir amenazas con precisión y eficiencia.
Los sistemas de IA pueden monitorizar el tráfico de red y el comportamiento de los usuarios para identificar riesgos potenciales, aprendiendo y mejorando con el tiempo para potenciar sus capacidades predictivas. Esta postura proactiva, impulsada por IA, permite a las empresas frustrar las amenazas cibernéticas antes de que puedan causar daño.
Conclusión: El imperativo de una estrategia de ciberseguridad dinámica
Una estrategia de ciberseguridad dinámica es vital para la protección y la resiliencia de cualquier empresa en la era digital. Es un enfoque integral que combina tecnología avanzada, vigilancia humana informada y la agilidad para adaptarse a nuevas amenazas. Al fomentar un entorno de trabajo proactivo y formado y aprovechar el poder de la IA, las empresas pueden crear un ecosistema de ciberseguridad sólido. Este ecosistema no solo defiende contra las amenazas existentes, sino que también está equipado para evolucionar con el panorama de amenazas cibernéticas, salvaguardando el futuro de la empresa y manteniendo la confianza de sus clientes.
Markku Arvekari
Experto en Transformación Digital